
Des supermarchés aux poches de plasma sanguin, la vague de cyberattaques franchit un seuil
Auteur(s)
France-Soir
Publié le 04 novembre 2026 – 15:34
Chaturvedi Unsplash
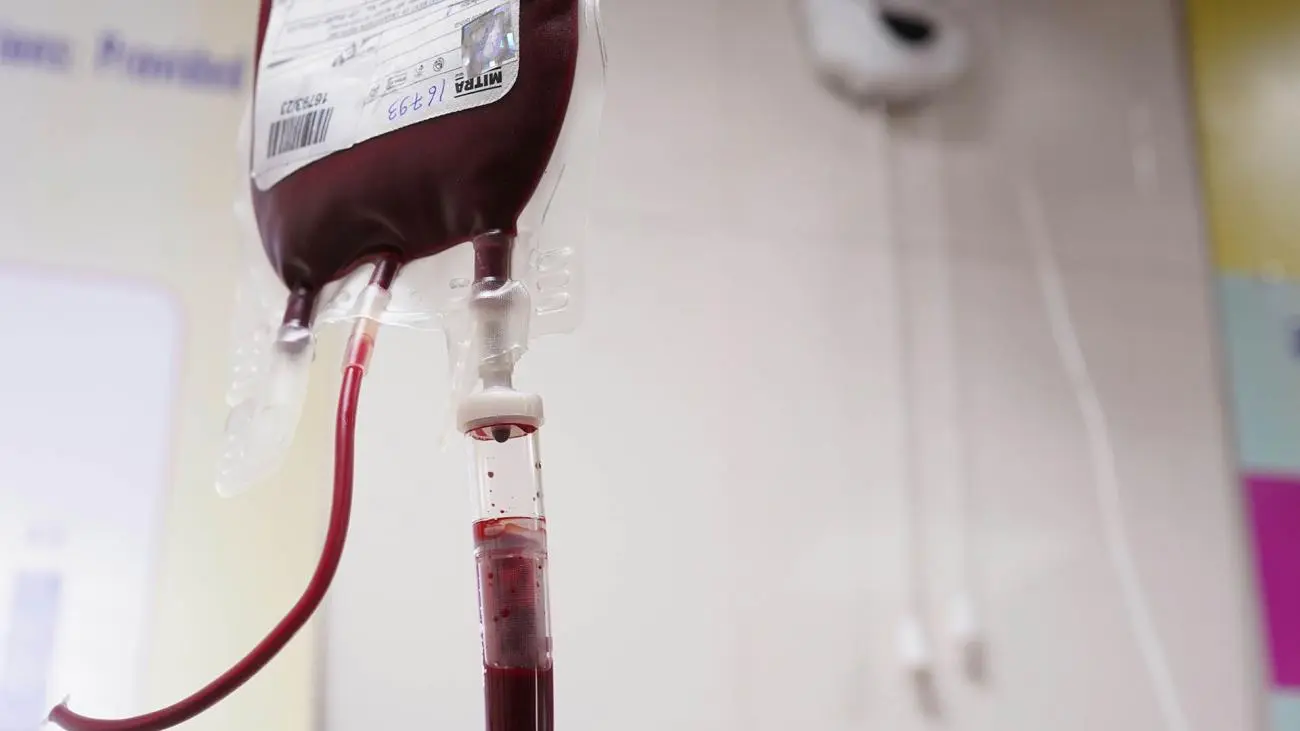
Après les rayons surgelés des supermarchés, ce sont les réserves de sang qui se sont retrouvées dans le viseur des pirates du froid, comme le révéle Le Canard enchaîné le 3 novembre. Dans la nuit du 1er au 2 novembre, des congélateurs de l’Établissement français du sang, qui conservent le plasma et les échantillons de donneurs autour de moins 30 °C, ont été reprogrammés à distance pour atteindre la consigne de 110 °C.
Les installations visées, situées notamment en Bourgogne-Franche-Comté, sont louées et entretenues par Coolworld, un prestataire européen spécialisé dans les chambres froides et les conteneurs à température contrôlée pour le secteur de la santé. C’est un technicien d’astreinte qui a repéré l’anomalie en pleine nuit, évitant de justesse un choc thermique qui aurait rendu inutilisables des poches de plasma destinées aux transfusions.
Le ministère de la Santé assure que l’incident n’a entraîné aucune conséquence opérationnelle, et évoque une attaque “sans impact” sur les échantillons conservés. Le président de l’EFS, Frédéric Pacoud, reconnaît néanmoins que la perte de ces poches “aurait pu entraver des soins vitaux”. Ni le nombre d’équipements touchés ni l’identité des auteurs ne sont connus alors que l’enquête mobilise des spécialistes de la cyberdéfense soutenus par des enquêteurs américains.
Le scénario rappelle la cyberattaque qui a frappé des centaines de supermarchés français le 12 octobre, puis des enseignes en Belgique, en Suède, en Irlande ou en Estonie le 2 novembre, avec des frigos poussés jusqu’à 50 °C. Aucun lien formel n’est établi à ce stade entre ces affaires, même si les attaquants semblent chaque fois exploiter des interfaces de télémaintenance accessibles depuis internet, sans authentification forte ni cloisonnement du réseau.
L’alerte n’avait pourtant rien d’imprévisible, puisque l’Agence nationale de la sécurité des systèmes d’information avait publié dès le 12 octobre un avis visant les contrôleurs frigorifiques Danfoss, Copeland et Dixell, en recommandant de couper leur accès depuis internet. Le 21 octobre, son directeur général Vincent Strubel avait même mis en garde les sénateurs contre la fragilité des installations de froid du secteur de la santé, un avertissement dont on mesure aujourd’hui la portée.
Source : France Soir
Laisser un commentaire
Vous devez vous connecter pour publier un commentaire.