
Cyberattaque : les congélateurs de six pays européens piratés, trois semaines après la France
Le mot de passe d’usine a encore de beaux jours devant lui. Dans la nuit du 1er au 2 novembre, des pirates informatiques ont pris pour cible les systèmes frigorifiques de commerces européens. Certains appareils ont été réglés à 50 °C, voire davantage. Pour les commerçants, la facture se compte en marchandises perdues. Pour les pirates, quelques commandes à distance ont suffi.
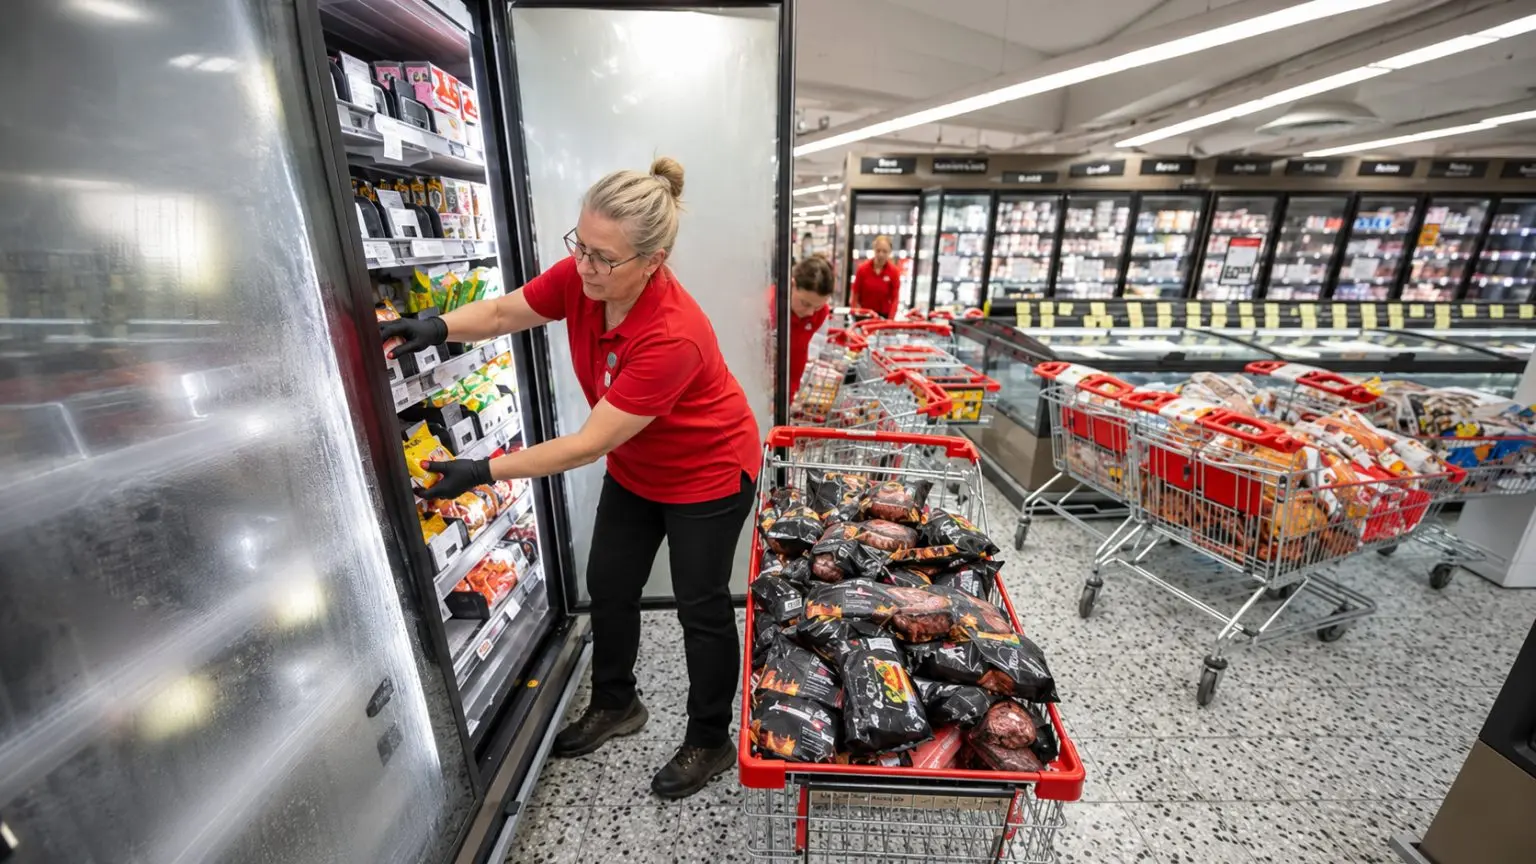
Trois semaines après une première attaque, certains commerçants avaient conservé leurs mots de passe d’usine. Les pirates apprécient.
Cette nouvelle vague de cyberattaques survient trois semaines après le piratage des congélateurs de centaines de supermarchés français, survenu le 12 octobre.
De la Belgique à l’Irlande, les frigos deviennent incontrôlables
En Belgique, environ 40 magasins Delhaize, 15 Carrefour et cinq points de vente Spar figurent parmi les établissements touchés. Des Intermarché sont également concernés. Les températures anormales ont contraint plusieurs commerces à retirer des denrées alimentaires.
En Irlande, 13 supermarchés SuperValu ont dû retirer par précaution leurs produits frais et surgelés. En Suède, les enseignes ICA et Coop ont signalé des incidents. Un magasin estonien Selver a également été affecté.
Aux Pays-Bas, au moins 17 entreprises ont été visées, principalement des boucheries et des petits commerces. Au Luxembourg, Delhaize a suspendu certains systèmes de commande par précaution. Des incidents sont également rapportés en Finlande.
Le mécanisme rappelle celui observé en France : des équipements frigorifiques connectés sont manipulés à distance, provoquant une hausse brutale des températures ou un dégivrage prolongé.
Des mots de passe d’usine, malgré une alerte trois semaines plus tôt
Le détail le plus accablant vient du fabricant danois Danfoss.
Dès le 13 octobre, au lendemain de la première vague française, l’entreprise avait recommandé à ses clients de déconnecter les installations vulnérables d’Internet et de sécuriser leurs connexions.
Selon les déclarations de Danfoss rapportées par NL Times, les équipements attaqués aux Pays-Bas utilisaient encore leurs mots de passe par défaut et des réseaux non sécurisés.
Trois semaines pour changer un mot de passe et sécuriser une connexion. Apparemment, le calendrier était trop chargé.
Le fabricant précise que la plupart des clients avaient suivi ses recommandations. Ceux qui ne l’ont pas fait se retrouvent désormais parmi les victimes. Une publicité assez particulière pour la modernisation numérique de la grande distribution.
À lire aussi : Cyberattaque nationale : des pirates font chauffer les frigos de 150 supermarchés
En France, près de 700 victimes lors de la première attaque
Le parquet de Paris a recensé environ 700 victimes lors de l’attaque d’octobre. Des stocks alimentaires entiers ont été détruits, avec des pertes atteignant parfois plusieurs centaines de milliers d’euros par établissement.
Les systèmes frigorifiques connectés permettent normalement de surveiller les températures, détecter les pannes et intervenir à distance. Encore faut-il empêcher n’importe qui d’en modifier les réglages.
Cette succession d’incidents rappelle d’autres défaillances de cybersécurité déjà documentées. Les équipements industriels, eux aussi, doivent être protégés contre les intrusions.
Les enquêteurs n’ont identifié publiquement aucun groupe responsable de cette nouvelle vague. La similitude avec l’attaque française ne suffit pas à démontrer que les mêmes pirates sont à l’œuvre.
par Yoann
Source : Le Média en 4-4-2
Laisser un commentaire
Vous devez vous connecter pour publier un commentaire.